引言:这周的瓜有点多
Apifox 供应链投毒
当然你会说这是供应链投毒防不胜防. 公网 SaaS 版, toB 产品的安全, 我能想到很多地方都应该采取保守的措施. 把动态外部 JavaScript 文件改全静态. 这么一个简单的事情当初怎么不考虑一下呢.
LiteLLM 供应链投毒
恶意代码在打包/发布阶段(wheel 文件)注入
TeamPCP 获取了 LiteLLM 的 PyPI 发布凭证
release 1.82.8 放了一个 litellm_init.pth 文件。这个 .pth 机制会在 任何 Python 进程启动时自动执行(即使你没 import litellm)
Context Hub
总结
AI 时代,为什么安全问题愈发频繁?
OpenClaw
CVE-2026-25253
safeBins allowlist(白名单)绕过。当用户把 sort 加到 tools.exec.safeBins 时,攻击者能通过 —compress-program 参数执行任意外部程序,绕过安全限制实现命令注入
当然这不是龙虾项目的一个特例. Always have been. 最近一次 patch 引入的 breaking changes 已经在 release log 里写不下了. 至于没通过的 CI, 管它那么多合并就完了.
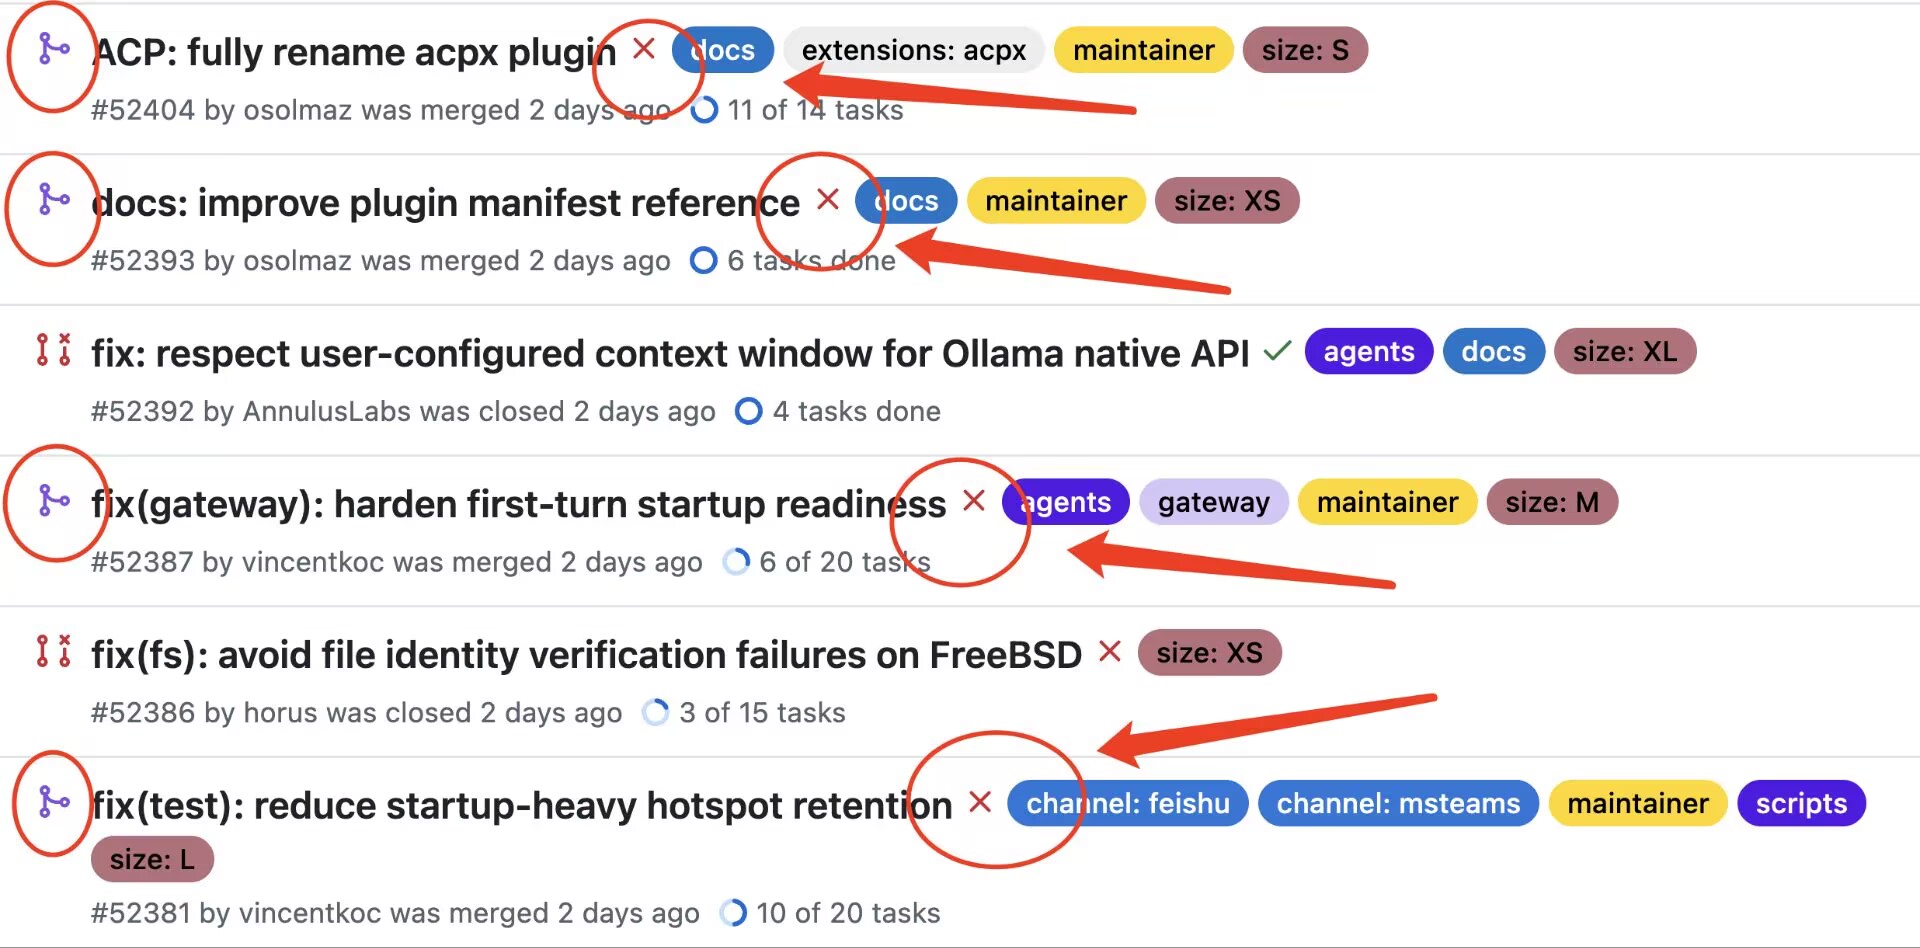
这种产品问你敢用吗?
浮躁的产品,被霍霍的程序员
阿里233天实验曝光:AI智能体长期维护代码“越修越乱”
AI 时代的“码奸”
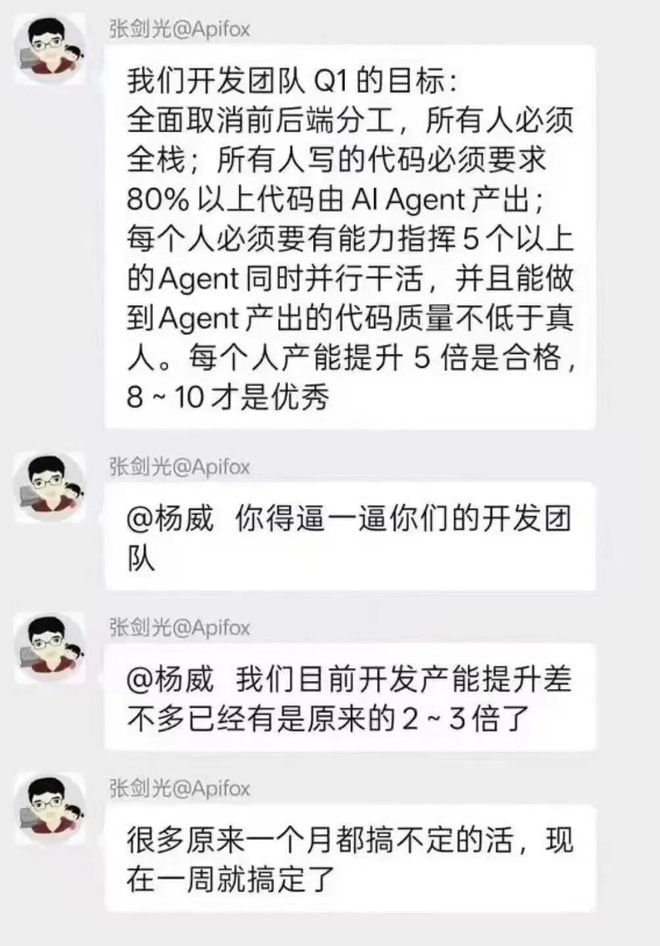
AI Coding 时代, 效率提了, 但是压根没让人得到解放, 反而让人每日陷入无止尽的 overload.
你每日 CR 的代码, 是那种很隐蔽而且蕴含严重设计缺陷的东西.
每天指派给你的工作, 总量扩张的同时, 还被压榨的只剩短短的数日可操作.
资本家开人, 只是拿着 AI 做借口, 来掩饰他们入不敷出的经济压力. 显然他们想把这种压力传达给团队的每一人.
程序员最烦的宫斗、技术谈判, 现在要在办公室无止尽的上演. 前脚产品刚拿 Claude Code 写完 2 个想法的 demo, 老板夸完, 转头问你上次说的数据中台实现了没. 你心里一咯噔, 项目评审在哪里, 需求评审在哪里, 依赖的数据契约又在哪里. 你无助地看向了办公室的其他人, 而你没有后援: 空无一人的后端项目组, 新来的实习生下个月初悄悄向你提了离职. 你两眼一黑. 你发现自从上次公司让你做 Agent Coding 的宣讲后, 你的幸福感已经掉到了一个临界点. 项目排期无限制地紧缩、而需求还在膨胀. 你或许还想着和团队讨论数据架构, 但现在只有一个概率模型和你守在会议室. 每天开的会都是低价值的信息同步会, 每天安排的面试需要你来对接技术.
技术老大是这样的. 但他们也只是被资本剥削的一环. 至少从某种意义来说, 他们还是被需要的.
可再底层的初级程序员, 他们就没那么好运了, 很快沦为路边的一条区, 成为无用阶级——毕竟在资本眼里, 他们的性价比还不如一个 Coding Agent.